arrow_back Alle Artikel
15.12.2025
NIS2-Gesetz in Deutschland verabschiedet: Informationssicherheit und Schwachstellenerkennung betrifft nun auch den Mittelstand
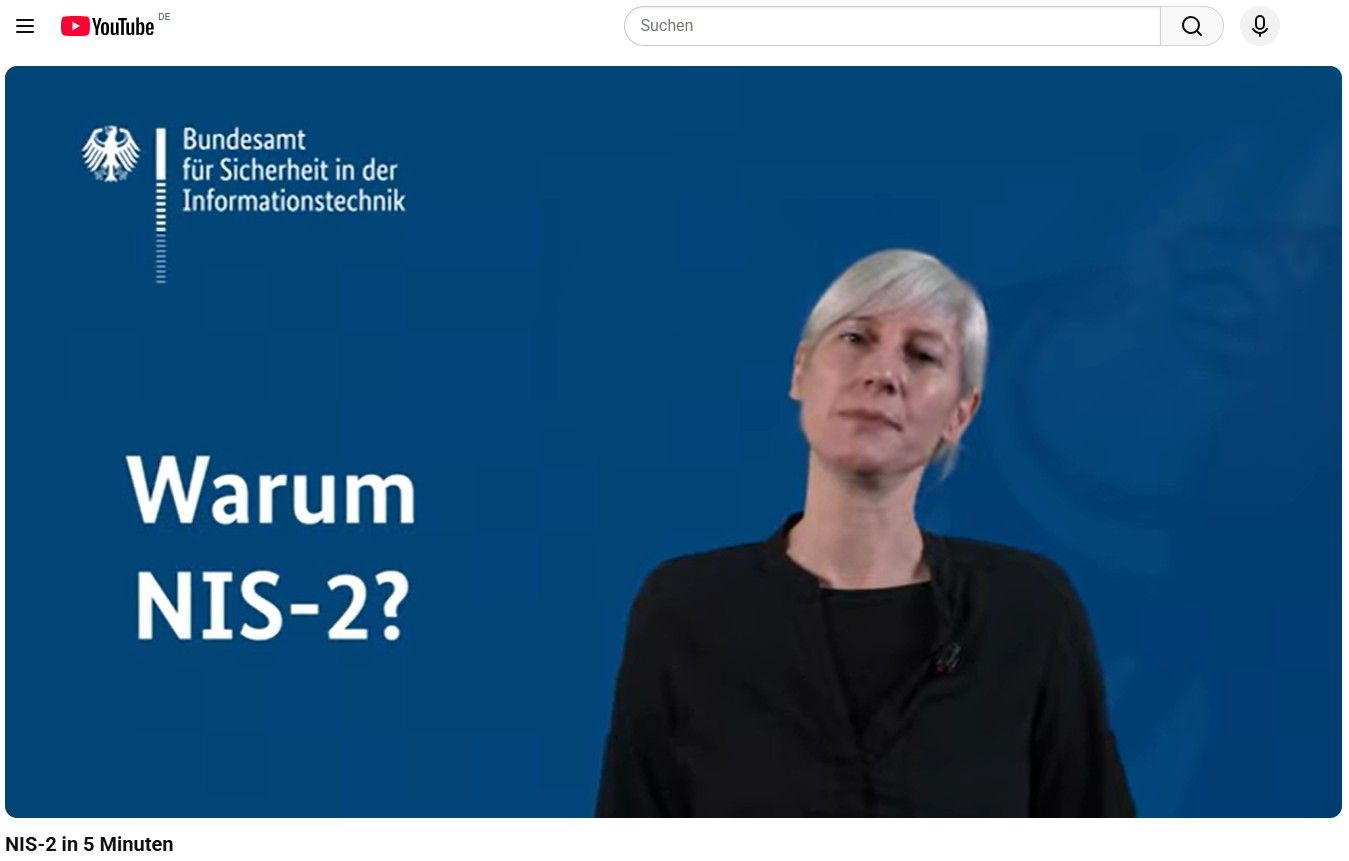
Am 05. Dezember trat das Gesetz zur Umsetzung der NIS2-Richtlinie zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in Kraft. Die Regelung betrifft ca. 6.000 Betreiber kritischer Anlagen und ca. 30.000 Einrichtungen in Deutschland. Diese müssen dann ein Informationssicherheitsmanagementsystem (ISMS), Business Continuity Management (BCM) und Krisenmanagement nachrüsten. Dazu kommen Life Cycle Management, Verschlüsselung, die Bewältigung von Sicherheitsvorfällen, Awareness und Cyberhygiene, physische Sicherheit und Personalsicherheit. Zusätzlich werden noch sichere Authentifizierung, sichere Kommunikation und Dienstleistersteuerung gefordert.
Betroffene Einrichtungen müssen drei zentrale Pflichten erfüllen:
- Sie sind gesetzlich verpflichtet, sich als NIS-2-Unternehmen zu registrieren,
- müssen das BSI bei erheblichen Sicherheitsvorfällen informieren und
- Risikomanagementmaßnahmen implementiert haben und diese dokumentieren.
arrow_back Zurück zur Übersicht 15.12.2025
Aktuelles